Digitalización·Los movimientos
EsSalud · Perú
La gerencia de tecnologías del seguro social peruano obtuvo ISO/IEC 27001, ISO/IEC 20000-1 e ISO 22301, un piso de madurez que cambia cómo compra y evalúa a sus proveedores.
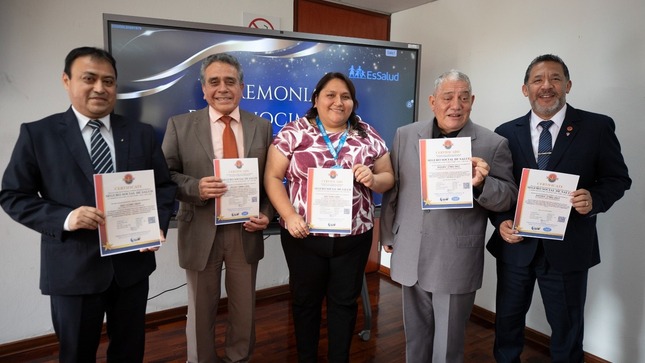
La Gerencia Central de Tecnologías de Información y Comunicaciones (GCTIC) de EsSalud obtuvo las certificaciones ISO/IEC 27001 de seguridad de la información, ISO/IEC 20000-1 de gestión de servicios de TI e ISO 22301 de continuidad del negocio, informó la institución el 23 de septiembre de 2026. El trabajo fue liderado por la Subgerencia de Operaciones de TI junto a la Oficina de Seguridad Informática.
EsSalud describe un proceso de seguimiento y evaluación de los procesos incluidos en el alcance, la adopción de políticas, procedimientos y registros exigidos por las normas, acciones de sensibilización del personal y una auditoría interna previa a la evaluación externa. El comunicado no identifica al organismo certificador ni detalla qué sistemas quedaron dentro del alcance.
En la ceremonia participaron Pedro Cuba, gerente central de TIC; Emily Ugas, subgerenta de Operaciones de TI; Jorge Figueroa, jefe de Seguridad Informática, y Elmer Gil Guevara, gerente de Producción, quien insistió en que el desafío ahora es sostener y mejorar los estándares.
3 normas ISO
ISO/IEC 27001, ISO/IEC 20000-1 e ISO 22301, obtenidas en simultáneo por la gerencia de TI de EsSalud.
La plataforma tecnológica de EsSalud da soporte a una institución con una población potencial de 12.904.127 asegurados. Tener certificadas a la vez la seguridad, la gestión de servicios y la continuidad implica procesos formales de gestión de riesgos, incidentes, cambios y recuperación ante desastres.
Llega además en un momento de reorganización institucional y revisión de procesos de compra, en el que la trazabilidad y la resiliencia de los sistemas adquieren más peso.
Las tres normas exigen auditorías de seguimiento periódicas, por lo que EsSalud deberá mantener controles, métricas y evidencias de mejora continua en los próximos ciclos.
Para empresas de ciberseguridad, la certificación no cierra la demanda, la ordena: monitoreo y respuesta ante incidentes, gestión de vulnerabilidades, respaldo y recuperación, y auditorías de mantenimiento son necesidades recurrentes para sostener las tres normas.
Al mismo tiempo, sube la exigencia: los proveedores de software, nube y servicios gestionados deberán demostrar controles compatibles con 27001 y 22301 para integrarse. Los interlocutores son la GCTIC y la Oficina de Seguridad Informática; llegar con evidencias de cumplimiento propias será un diferenciador.
Fuentes
EsSalud (gob.pe) · 23 de septiembre de 2026
Seguir leyendo

México
El plan supera los 4 mil millones de pesos, sustituye hospitales en cinco municipios del norte y centro veracruzano y llega acompañado de un sistema digital de abasto de medicamentos.

Perú
La modificación contractual permite iniciar demoliciones y obras de contingencia en Puno mientras el gobierno regional libera el resto del terreno, tras 17 años de espera.

Perú
La nueva presidenta ejecutiva, Zulema Tomás, busca dejar de alquilar equipos, prepara la respuesta a El Niño y ordena revisar adquisiciones ante un déficit cercano a S/ 4.500 millones.
El evento
HospavIA es el evento especializado en la transformación hospitalaria de América Latina. No partimos de un tema: partimos de las prioridades de inversión que la región ya declaró estar ejecutando. Esa es la diferencia.